Cloudflare в России работает, но нестабильно: полного запрета нет, однако с 2024 года в российских сетях блокируются TLS-соединения с расширением ECH, которое Cloudflare включает по умолчанию. Поэтому сайты за Cloudflare волнами пропадают у посетителей из РФ. Отключите ECH, проверьте домен по реестру блокировок, включите мониторинг из России и держите готовый план переезда.
Cloudflare — что это и как работает
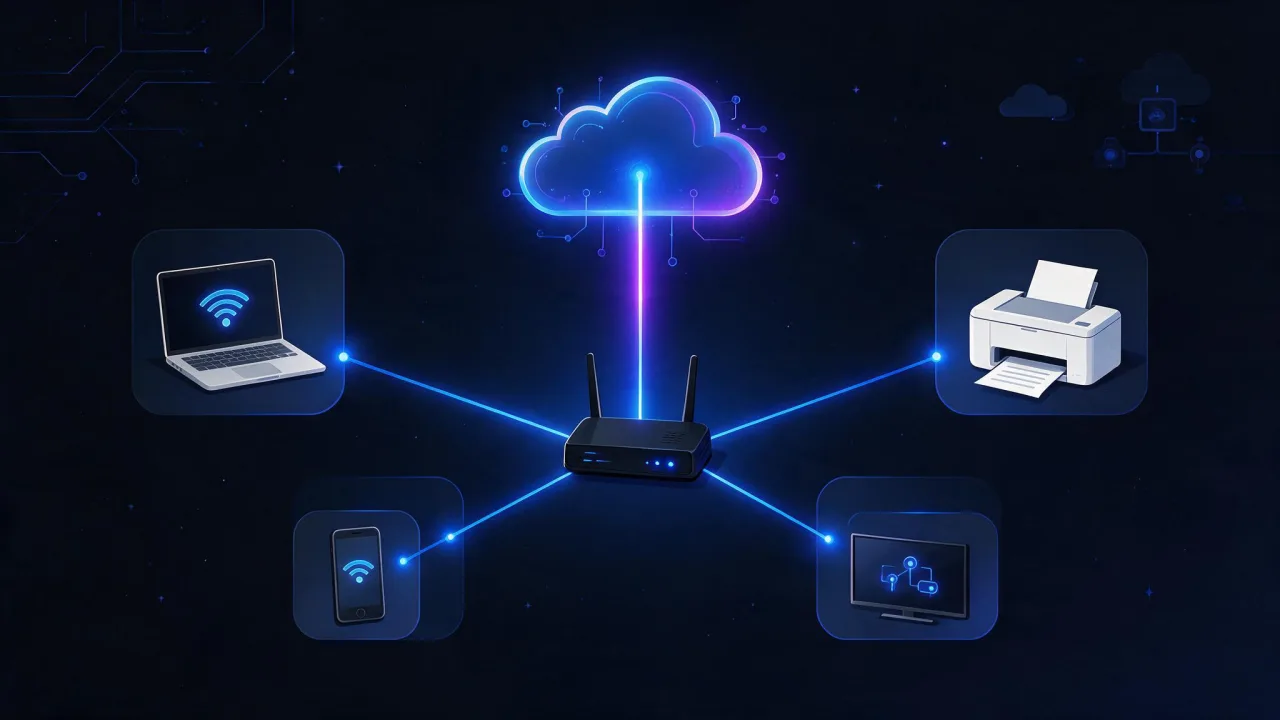
Cloudflare — американская компания и одноимённая глобальная сеть, которая встаёт между посетителем и сервером сайта как обратный прокси. Владелец переносит DNS-зону домена на серверы Cloudflare, и A-записи со «включённым проксированием» (оранжевое облако в панели) начинают указывать не на ваш сервер, а на узлы Cloudflare. Посетитель соединяется с ближайшим узлом сети (маршрутизация anycast: один IP-адрес анонсируется из многих точек), узел отдаёт закэшированную статику, фильтрует атаки и только чистые запросы передаёт на исходный сервер (origin). Реальный IP сервера при этом скрыт от посторонних.
Отсюда главные функции, ради которых Cloudflare подключают: CDN (кэш статики ближе к пользователю), авторитативный DNS, защита от DDoS, WAF (фильтр веб-атак: SQL-инъекции, XSS, боты), бесплатный SSL-сертификат на границе сети. Многое доступно на бесплатном тарифе, поэтому Cloudflare стоит перед огромным числом небольших сайтов — и именно поэтому проблемы его доступности из РФ задевают так много проектов. В поиске название часто пишут с ошибкой — «cloudfare» или «cloud flare», — речь об одном и том же сервисе. Подробнее о том, как устроена доставка контента, — в статье что такое CDN; официальное описание — на сайте Cloudflare.
Важно различать два режима записи в DNS-панели Cloudflare. Proxied (оранжевое облако): трафик идёт через сеть Cloudflare, работают кэш, WAF и защита, но и все проблемы с доступностью Cloudflare из РФ касаются вашего сайта. DNS only (серое облако): Cloudflare лишь отвечает на DNS-запросы, а посетитель соединяется напрямую с вашим сервером. Этот переключатель — самый быстрый способ вывести отдельный поддомен из-под прокси без переноса зоны.
Сервисы Cloudflare: что за что отвечает
| Сервис | Что делает | Кому нужен |
|---|---|---|
| CDN и кэш | Хранит копии статики (картинки, CSS, JS) на узлах сети и отдаёт их с ближайшего к посетителю | Сайтам с аудиторией в разных странах |
| DNS (авторитативный) | Обслуживает DNS-зону домена на серверах вида *.ns.cloudflare.com | Всем, кто подключает домен к Cloudflare |
| 1.1.1.1 (публичный резолвер) | Публичный DNS для пользователей и устройств, не связан с хостингом сайта | Пользователям, настраивающим DNS на ПК или роутере |
| Защита от DDoS | Поглощает и фильтрует атаки на уровне сети и HTTP до того, как они дойдут до сервера | Проектам, которые уже атаковали или могут атаковать |
| WAF | Правила фильтрации веб-запросов: блок по стране, IP, User-Agent, сигнатурам атак | Сайтам с формами, личными кабинетами, CMS |
| SSL/TLS на границе | Выпускает сертификат для домена и шифрует соединение посетителя с узлом Cloudflare | Всем проксируемым сайтам |
| Workers и Pages | Запуск кода на узлах сети и хостинг статических и JAMstack-сайтов | Разработчикам |
| Tunnel (cloudflared) | Публикует сервер через исходящее соединение без открытых входящих портов | Админам внутренних сервисов и домашних серверов |
| WARP / Cloudflare One Client | Клиент для шифрования трафика устройства и корпоративного доступа Zero Trust | Пользователям и компаниям; к работе сайтов отношения не имеет |
Публичный резолвер 1.1.1.1 и DNS-хостинг вашей зоны — разные продукты: первый выбирает пользователь для своего компьютера, второй — владелец домена. Про адреса и настройку резолвера — в статье Cloudflare DNS 1.1.1.1.
Заблокирован ли Cloudflare в России
Полного запрета на момент публикации нет: доступность сайтов за Cloudflare из РФ зависит от домена, оператора и региона. Роскомнадзор официально не рекомендует зарубежные CDN и рекомендовал отказаться от Cloudflare — это рекомендация, а не запрет. С 2024 года в сетях РФ блокируются TLS-соединения с расширением ECH, включённым у Cloudflare по умолчанию, — из-за этого сайты за ним периодически недоступны волнами. Отдельные ресурсы за Cloudflare попадают и под точечные блокировки.
Фраза «Cloudflare заблокирован в России» некорректна, но и «всё работает как раньше» — тоже: сервис работает нестабильно, и этим риском нужно управлять. Сама панель управления, API и оплата при этом доступны: проблема касается прежде всего посетителей, открывающих сайты за прокси Cloudflare из российских сетей.
Почему сайт за Cloudflare не открывается из России
TLS ECH: самая частая причина
ECH (Encrypted Client Hello) — расширение TLS, шифрующее начало рукопожатия вместе с именем домена (SNI). Фильтры не видят, к какому сайту идёт соединение, и с 2024 года блокируют такие соединения целиком. Cloudflare включает ECH по умолчанию — и сайт, где ничего не меняли, внезапно перестаёт открываться.
Решение: отключить ECH в панели (SSL/TLS → Edge Certificates; на части тарифов — через API). После этого соединения идут с открытым SNI, и доступность из РФ обычно восстанавливается за несколько часов. Описание настройки — в документации Cloudflare по ECH. Через API настройка зоны меняется так (нужен API-токен с правом редактирования настроек зоны):
curl -X PATCH "https://api.cloudflare.com/client/v4/zones/ZONE_ID/settings/ech" \
  -H "Authorization: Bearer API_TOKEN" \
  -H "Content-Type: application/json" \
  --data '{"value":"off"}'
Проверить текущее значение можно тем же адресом с методом GET: в ответе поле "value" должно быть "off".
IP-соседство с заблокированными ресурсами
Cloudflare размещает тысячи сайтов на общих IP. Если рядом оказался заблокированный ресурс, операторы могут закрыть адрес целиком — сайт страдает «за компанию». Симптом: не открывается в ряде сетей, в реестре домена нет. Митигация — выделенный IP, смена конфигурации или другой CDN.
Сам ресурс попал в реестр блокировок
Иногда дело не в Cloudflare: домен внесён в реестр. Проверьте это через наш инструмент проверки РКН-блокировки; как читать результаты — в статье о проверке блокировки РКН, план действий — в гайде владельца заблокированного сайта.
Ошибки доступа со стороны Cloudflare
Бывает и обратное: Cloudflare сам ограничивает посетителей — ошибка 1020, 1006–1008, капча для российских IP из-за жёстких правил. Разбор — в статье ошибки Cloudflare 1020.
Cloudflare не работает: сбой сети или проблема вашего сайта
Когда сайт за Cloudflare перестал открываться, первым делом нужно понять, где сломалось: у Cloudflare, у российского оператора или на вашем сервере. По коду и виду ошибки это обычно видно сразу.
| Что видит посетитель | Где проблема | Что проверить |
|---|---|---|
| Соединение сброшено или таймаут без страницы Cloudflare, только из РФ | Фильтрация на стороне оператора (ECH, IP-блокировка) | ECH в панели, реестр РКН, доступность из-за рубежа |
| Страница Cloudflare с кодом 520–524 | Узел Cloudflare не получил нормальный ответ от вашего сервера | Работает ли origin, не блокирует ли фаервол IP Cloudflare, время ответа |
| Страница Cloudflare с кодом 525 или 526 | Ошибка TLS между Cloudflare и вашим сервером | Сертификат на origin, режим SSL/TLS в панели |
| Error 1020 Access Denied | Сработало правило WAF | Security → Events в панели Cloudflare |
| Не открываются многие сайты за Cloudflare сразу, по всему миру | Сбой самой сети Cloudflare | Официальная страница статуса, трекер сбоев |
Состояние сети публикуется на cloudflarestatus.com. Если там всё зелёное, а сайт недоступен только из России, почти наверняка дело в фильтрации, а не в сбое. Если же посетители видят фирменную страницу ошибки Cloudflare, соединение до узла дошло — ищите причину между Cloudflare и вашим сервером.
Режим SSL/TLS: частая ошибка после подключения
В разделе SSL/TLS → Overview есть режимы Off, Flexible, Full и Full (strict). В режиме Flexible Cloudflare ходит к серверу по HTTP; если сервер при этом сам перенаправляет на HTTPS, получается бесконечный редирект (ERR_TOO_MANY_REDIRECTS). Правильная схема — действующий сертификат на origin (хотя бы бесплатный Let's Encrypt или Origin Certificate от Cloudflare) и режим Full (strict).
Как узнать, что сайт работает через Cloudflare
Перед диагностикой убедитесь, что трафик действительно идёт через Cloudflare, а не только DNS обслуживается там. Три признака:
- NS-серверы домена вида
name.ns.cloudflare.com— зона размещена в Cloudflare. - HTTP-заголовки ответа содержат
server: cloudflareиcf-ray— запрос прошёл через прокси. - IP-адрес сайта принадлежит автономной системе AS13335 (Cloudflare).
# Linux / macOS
dig NS example.com +short
curl -sI https://example.com | grep -iE "^(server|cf-ray):"

# Windows (PowerShell)
Resolve-DnsName example.com -Type NS
(Invoke-WebRequest https://example.com -Method Head -UseBasicParsing).Headers["Server"]
Если NS указывают на Cloudflare, а заголовков cf-ray нет — запись стоит в режиме DNS only, и ограничения прокси Cloudflare к сайту не относятся.
Как проверить, доступен ли ваш сайт из РФ
- Реестр блокировок. Инструмент /rkn проверяет домен и IP по реестру — исключите это первым.
- DNS-резолвинг. Проверка DNS покажет, какие NS- и A-записи реально отдаются.
- Ответ сервера и заголовки. Проверка HTTP-заголовков покажет код ответа,
server: cloudflareиcf-ray— видно, дошёл ли запрос до узла Cloudflare. - Мониторинг из российского региона. Точка enterno.io в ru-msk видит сайт глазами посетителя из России и ловит «волновые» ECH-блокировки. Тарифы — на /pricing.
- Трекер массовых сбоев. Отличить проблему домена от массового сбоя Cloudflare помогает /outages.
Прежде чем планировать переезд, отключите ECH и понаблюдайте 48 часов за мониторингом из РФ: чаще всего доступность восстанавливается без миграции, а вы получите данные вместо догадок.
Риски для владельца сайта с аудиторией в РФ
| Риск | Вероятность | Последствие | Митигация |
|---|---|---|---|
| Блокировка ECH-соединений | Высокая (с 2024 года) | Периодическая недоступность из РФ | Отключить ECH, мониторинг из ru-msk |
| IP-соседство с заблокированным ресурсом | Средняя | Недоступность в ряде сетей | Выделенный IP, смена конфигурации или CDN |
| Домен попал в реестр | Зависит от контента | Блокировка на уровне операторов | Регулярная проверка через /rkn |
| Ужесточение регулирования CDN | Оценке не поддаётся | Срочный вынужденный переезд | Готовый план миграции, сниженный TTL |
| Рост задержек на маршрутах из РФ | Низкая–средняя | Медленная загрузка, потеря конверсии | Мониторинг времени ответа из ru-msk |
Аналоги Cloudflare в России
Полного аналога (CDN + DNS + WAF + анти-DDoS в одной панели) в России нет, но по отдельным задачам решения есть:
- Selectel — CDN и защита от DDoS в составе облачной платформы; удобен, если инфраструктура уже в РФ.
- EdgeЦентр (EdgeCenter) — российский CDN с анти-DDoS и WAF; ближе всего к модели «CDN + защита».
- VK Cloud — CDN в экосистеме VK; вариант для проектов, использующих её другие сервисы.
- Yandex Cloud CDN — CDN в составе Яндекс Облака, интегрирован с его балансировщиками и хранилищами.
Отдельный класс — анти-DDoS у российских провайдеров: подключается перед сервером без переноса сайта на CDN. А небольшому сайту CDN может не понадобиться вовсе — быстрый хостинг в РФ и кэширование закрывают задачу; когда CDN нужен — в статье что такое CDN.
Промежуточный вариант — оставить DNS-зону в Cloudflare, но перевести ключевые записи в режим DNS only. Сайт теряет кэш и WAF Cloudflare, зато соединения посетителей идут напрямую на ваш сервер и перестают зависеть от фильтрации трафика к узлам Cloudflare. Защиту от DDoS в этом случае придётся обеспечить на стороне хостинга.
Как переехать с Cloudflare
- Снизьте TTL DNS-записей до 300–600 секунд за 24–48 часов до переезда.
- Экспортируйте зону из Cloudflare и сверьте полноту: A/AAAA, CNAME, MX, TXT (SPF, DKIM, DMARC), SRV. Потерянная MX — классическое «пропала почта». Зафиксируйте состояние через проверку DNS.
- Разверните зону у нового DNS-провайдера и проверьте ответы до смены NS.
- Смените NS-серверы у регистратора. Делегирование обновляется за минуты–48 часов.
- Перевыпустите SSL-сертификат: сертификаты Cloudflare работают только за его прокси. Цепочку проверьте через проверку SSL.
- Мониторьте параллельно 1–2 недели из РФ и из-за рубежа: часть резолверов ещё отдаёт старые данные.
Экспорт зоны делается в панели: DNS → Records → Import and Export → Export — вы получите BIND-файл, который принимает большинство DNS-провайдеров. Учтите, что записи в режиме Proxied экспортируются с реальными IP вашего сервера, а не с адресами Cloudflare, — именно они и нужны на новой площадке. Если origin за время работы с Cloudflare не был защищён фаерволом, после переезда его IP станет публичным: заранее закройте лишние порты и настройте защиту от DDoS у хостинга.
# До переезда: текущее состояние
dig NS example.com +short
dig A example.com +short
dig MX example.com +short

# После смены NS: делегирование обновилось?
dig NS example.com +short @8.8.8.8
dig NS example.com +short @77.88.8.8

# A-запись указывает на новую площадку?
dig A example.com +short @8.8.8.8
Меняйте NS в начале недели и не удаляйте зону в Cloudflare минимум две недели: пока кэши не обновились, часть трафика ходит по старым записям — они должны работать.
Чеклист владельца сайта
- Отключите TLS ECH в панели Cloudflare (SSL/TLS → Edge Certificates).
- Проверьте домен и IP по реестру через /rkn.
- Настройте мониторинг из российского региона (ru-msk).
- Зафиксируйте DNS-записи через /dns и сохраните экспорт зоны.
- Проверьте SSL-цепочку через /ssl после изменений конфигурации.
- Снизьте TTL ключевых DNS-записей до 300–600 секунд.
- Выберите запасной CDN или анти-DDoS и протестируйте на поддомене.
- Следите за сбоями на /outages и держите план миграции задокументированным.
Частые вопросы
Что такое Cloudflare простыми словами?
Это сеть серверов-посредников между посетителями и вашим сайтом: она кэширует статику, обслуживает DNS, отсекает DDoS-атаки и вредоносные запросы, а на сервер пропускает только чистый трафик.
Cloudflare полностью заблокирован в России?
Нет. Полного запрета нет: сайты открываются из РФ, но нестабильно — из-за блокировки ECH, IP-соседства и точечных блокировок.
Поможет ли отключение ECH?
Чаще всего — да: блокировка ECH — самая массовая причина недоступности с 2024 года. После отключения соединения идут с открытым SNI и обычно перестают блокироваться. Если не помогло — проверьте реестр и IP-соседство.
Законно ли использовать Cloudflare в РФ?
Да. Рекомендация отказаться от зарубежных CDN — именно рекомендация, а не запрет: ответственности за использование Cloudflare не установлено, но направление регулирования стоит учитывать.
Что будет с сайтом, если Cloudflare заблокируют полностью?
Сайт будет недоступен из РФ, пока вы не переведёте DNS и трафик на другую площадку. Страховка — готовый план: сниженный TTL, экспорт зоны, запасной CDN и мониторинг.
Нужно ли срочно переезжать с Cloudflare?
Если после отключения ECH сайт стабильно доступен — срочности нет. Если доступность деградирует регулярно, а трафик из РФ критичен, переезд не откладывайте.